
Qısaca
Fişinq cinayətkarların insanları zərərli sayta daxil olmağa və ya bank rekvizitlərini və digər şəxsi məlumatlarını verməyə aldatmaq üçün saxta e-poçtlardan, mətn mesajlarından və ya telefon zənglərindən istifadə etməsidir [3]. 2025-ci ildə fişinq və spufinq FBI-a 191,561 şikayətə səbəb olub ki, bu da istənilən digər cinayət növündən çoxdur [8]. E-poçtlardakı QR kodlar getdikcə yayılan variantdır [6].
Əsas nəticələr
- Fişinq mesajları özünü etibar etdiyiniz şəxsdən gəlirmiş kimi göstərir və sizi tez hərəkət etməyə sövq edir; bunun üçün çox vaxt təhdidlərdən, təkliflərdən və ya hesabınızla bağlı problem iddialarından istifadə olunur [1][4].
- 2025-ci ildə fişinq/spufinq FBI-ın Internet Crime Complaint Center mərkəzinə ən çox bildirilən cinayət növü olub: 191,561 şikayət və 215,843,126 dollar bildirilmiş itki [8].
- Orfoqrafiya səhvləri artıq etibarlı əlamət deyil; FBI bildirir ki, generativ süni intellekt cinayətkarlara qrammatik və orfoqrafik səhvləri aradan qaldırmağa kömək edir [12], NCSC isə bəzi fırıldaqların hətta ekspertləri aldatdığını deyir [4].
- E-poçtlardakı QR kodlar («quishing») zərərli keçidləri gizlədir və şəkilləri skan etməyən filtrlərdən keçə bilər [6].
- Şübhəniz varsa, təşkilatla mesajdakı deyil, onun rəsmi saytındakı əlaqə məlumatları ilə əlaqə saxlayın [4].
- Çoxfaktorlu autentifikasiya kömək edir, lakin CISA bildirir ki, geniş yayılmış və fişinqə davamlı yeganə autentifikasiya passkey-lərin əsasını təşkil edən FIDO/WebAuthn-dur [10][11].
Bu səhifədə 11 bölmə
Fişinq nədir?
Birləşmiş Krallığın Milli Kibertəhlükəsizlik Mərkəzi (NCSC) fişinqi cinayətkarların qurbanlarını aldatmaq üçün saxta e-poçtlardan, mətn mesajlarından və ya telefon zənglərindən istifadə etməsi kimi müəyyən edir; məqsəd çox vaxt sizi kompüterinizə virus yükləyə biləcək sayta daxil olmağa vadar etmək və ya bank rekvizitlərinizi və digər şəxsi məlumatlarınızı oğurlamaqdır [3]. ABŞ Federal Ticarət Komissiyası (FTC) bunu daha qısa ifadə edir: fırıldaqçılar sizi şəxsi və maliyyə məlumatlarınızı onlara verməyə aldatmaq üçün e-poçt və ya mətn mesajlarından istifadə edir [1].
FBI bu cinayəti «fişinq/spufinq» kimi qruplaşdırır: guya qanuni şirkətdən gələn və şəxsi, maliyyə və ya giriş məlumatlarını tələb edən, istənilməmiş e-poçtlar, mesajlar və telefon zəngləri [8]. Spufinq göndərəni saxtalaşdırmaq deməkdir, məsələn, mesajı bankınızdan gəlirmiş kimi göstərmək.
Fişinq sosial mühəndisliyin bir formasıdır; FBI sosial mühəndisliyi şəxsi aldadaraq qorunan məlumatları açıqlamağa vadar etmək yolu ilə əldə etmək kimi təsvir edir [12]. O, texniki boşluqlara deyil, insan etimadına əsaslanır, buna görə də insanı parol və ya kod verməyə inandırmaq mümkün olarsa, güclü sistemlərdən də yan keçə bilər.
Fişinq hansı formalarda olur?
- E-poçt fişinqi: bankları, mağazaları, çatdırılma şirkətlərini və ya işəgötürənləri təqlid edən kütləvi mesajlar [1].
- Hədəfli fişinq (spear phishing): uğur şansını artırmaq üçün nəzərdə tutulmuş məlumatlardan istifadə edərək konkret şəxsi və ya qrupu aldatmaq üçün yönəldilmiş cəhd [12].
- Mətn mesajı fişinqi (smishing): SMS ilə göndərilən eyni hiylələr; FTC-nin tərifi mətn mesajlarını açıq şəkildə əhatə edir [1].
- Telefon fişinqi (vishing): özünü etibarlı təşkilat kimi təqdim edən zənglər; NCSC saxta zəngləri fişinqin bir hissəsi sayır [3].
- QR kod fişinqi (quishing): zərərli saytlara aparan, e-poçtlardakı QR kodlar [6].
Süni intellekt fişinqi necə dəyişir?
2024-cü ilin dekabrında FBI xəbərdarlıq etdi ki, cinayətkarlar generativ süni intellektdən sosial mühəndislik və hədəfli fişinq üçün inandırıcı mətnlər yazmaq, mesajları daha sürətlə daha geniş auditoriyaya göndərmək və mesajları daha az qrammatik və ya orfoqrafik səhvlə tərcümə etmək üçün istifadə edir [12]. NCSC də qeyd edir ki, əvvəllər fırıldaqları pis orfoqrafiya və ya qəribə dizayndan tanımaq daha asan idi, lakin onlar getdikcə daha ağıllı olur və bəziləri hətta ekspertləri aldadır [4].
Kimlər şəxsən hədəfə alınır?
Cinayətkarlar mesajları daha inandırıcı etmək üçün sizin haqqınızda onlayn, o cümlədən sosial mediada mövcud olan məlumatlardan istifadə edir [3]. Tanınmış qruplar dövlətlə əlaqəli kampaniyalarla da üzləşir. Freedom House bildirib ki, İranın İslam İnqilabı Keşikçiləri Korpusu ilə əlaqəli haker qrupu hökumət tənqidçilərini fişinq əməliyyatlarına cəlb etmək üçün onlayn olaraq jurnalistləri və insan hüquqları fəallarını təqlid edib [13]. Farsdilli jurnalistlər və fəallar üçün gözlənilməz müsahibə təklifi və ya sənəd keçidi bank mesajı ilə eyni yoxlamaları tələb edir.
Fişinq mesajını necə tanımaq olar?
FTC-yə görə, fişinq mesajlarında çox vaxt deyilir ki, şübhəli fəaliyyət və ya giriş cəhdləri müşahidə olunub, hesabınızla və ya ödəniş məlumatlarınızla bağlı problem var; onlar sizdən şəxsi və ya maliyyə məlumatlarınızı təsdiqləməyi xahiş edir, tanımadığınız hesab-faktura əlavə edir, ödəniş etmək üçün keçidə klikləməyi istəyir, dövlətdən pul geri qaytarılmasına haqqınız olduğunu bildirir və ya pulsuz məhsullar üçün kupon təklif edir [1].
NCSC şübhəli mesajı bu xarakterik əlamətlərə görə yoxlamağı təklif edir [4]:
- Səlahiyyət: mesaj bankınız, həkiminiz, hüquqşünas və ya dövlət idarəsi kimi rəsmi şəxsdən gəldiyini iddia edirmi [4]?
- Təcililik: sizə çox vaxt cərimə təhdidi ilə 24 saat ərzində və ya dərhal cavab vermək deyilirmi [4]?
- Emosiya: mesaj sizi panikaya salır, qorxu, ümid və ya maraq hissi yaradırmı [4]?
- Qıtlıq: konsert biletləri, pul və ya müalicə kimi az tapılan bir şey təklif edirmi [4]?
- Aktual hadisələr: xəbərdən, böyük hadisədən və ya vergi mövsümü kimi ilin müəyyən vaxtından sui-istifadə edirmi [4]?
NCSC əlavə edir ki, bankınız və ya hər hansı digər rəsmi mənbə heç vaxt sizdən e-poçtla şəxsi məlumat təqdim etməyi istəməyəcək, yaxud zəng edib bank hesabı rekvizitlərinizi təsdiqləməyinizi xahiş etməyəcək [4]. Şübhəniz varsa, təşkilatla mesajdakı nömrə və ya ünvanlarla deyil, onun rəsmi saytındakı məlumatlarla birbaşa əlaqə saxlayın [4].
Fişinq nə qədər yayılıb?
FBI-ın Internet Crime Complaint Center (IC3) mərkəzi 2025-ci ildə 20.877 milyard dollar bildirilmiş itki ilə 1,008,597 şikayət alıb [8]. Şikayətlərin sayına görə ən böyük kateqoriya 191,561 şikayətlə fişinq/spufinq olub [8]. Onun bildirilmiş itkiləri 2024-cü ildəki 70,013,036 dollardan 2025-ci ildə 215,843,126 dollara yüksəlib [8]. Şikayət sayları baş verən bütün fişinq hallarını deyil, yalnız insanların IC3-ə bildirməyi seçdiklərini əks etdirir.
Sənaye koalisiyası olan Anti-Phishing Working Group (APWG) 2025-ci ilin birinci rübündə 1,003,924 fişinq hücumu müşahidə edib ki, bu da 2023-cü ilin sonundan bəri ən yüksək göstəricidir; qrup bildirib ki, cinayətkarlar hər gün QR kodları olan milyonlarla e-poçt göndərir [9]. Həmin rübdə onlayn ödəniş və bankçılığa qarşı hücumlar birlikdə bütün hücumların 30.9 faizini təşkil edib [9].
Birləşmiş Krallıqda NCSC-nin bildiriş xidməti 2026-cı ilin sentyabr ayına qədər 59.6 milyondan çox fırıldaq bildirişi alıb və bunun nəticəsində 466,300 URL üzrə 263.7 min fırıldaq silinib [3].
QR kodları skan etmək təhlükəsizdirmi?
Adi yerlərdə adətən bəli. NCSC bildirir ki, pablarda və ya restoranlarda QR kodlar çox güman ki, təhlükəsizdir, QR kodla bağlı fırıldaqçılıq digər kiberfırıldaqçılıq növləri ilə müqayisədə nisbətən azdır və onun çoxu stansiyalar və avtodayanacaqlar kimi açıq məkanlarda, çox vaxt sosial mühəndisliklə birlikdə baş verir [6].
E-poçt daha böyük narahatlıq doğurur. NCSC fişinq e-poçtlarında QR kodların artdığını müşahidə edir; bu texnika bəzən quishing adlanır, çünki QR kodlar zərərli keçidləri gizlədir, bütün e-poçt təhlükəsizlik alətləri şəkilləri skan etmir və insanlar adətən iş kompüterindən daha zəif qorunan şəxsi telefonları ilə skan edirlər [6].
FBI və FTC nə tövsiyə edir?
- Skan etdikdən sonra veb ünvanı yoxlayın; zərərli domen hərf səhvi və ya yeri dəyişdirilmiş hərflə həqiqisinə bənzəyə bilər [7].
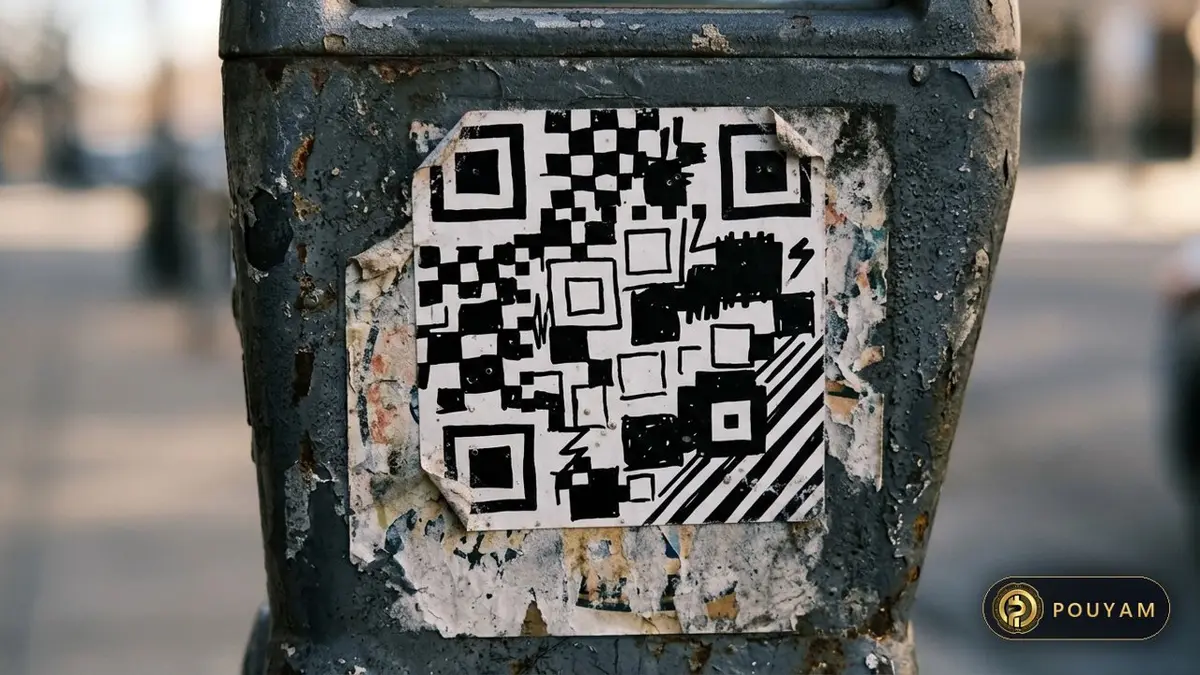
- Fiziki kodda onun üzərinə stiker yapışdırılmadığını yoxlayın [7]. FTC fırıldaqçıların parkomatlardakı QR kodların üzərinə öz kodlarını yapışdırdığı barədə bildirişləri qeyd edir [2].
- QR koddan tətbiq yükləməyin və ayrıca QR skaner tətbiqi quraşdırmayın; telefonların çoxunda kamera tətbiqinə daxil edilmiş skaner var [7].
- Gözləmədiyiniz e-poçt və ya mesajdakı QR kodu skan etməyin; şirkətlə həqiqi olduğunu bildiyiniz telefon nömrəsi və ya sayt vasitəsilə əlaqə saxlayın [2].
- QR kod vasitəsilə açılan saytda ödəniş etməkdən çəkinin; bunun əvəzinə məlum, etibarlı ünvanı özünüz yazın [7].
Fişinq keçidinə klikləmisinizsə nə etməlisiniz?
Tez və bu ardıcıllıqla hərəkət edin:
- Dayanın və əlaqəni kəsin. NCSC-nin tövsiyəsi dayanmaq, əlaqəni kəsmək və istifadə olunan dili nəzərdən keçirməkdir [4].
- Parol vermisinizsə, NCSC eyni paroldan istifadə edən bütün hesablarda parolları dəyişməyi, mümkünsə isə bunun əvəzinə passkey-dən istifadə etməyi tövsiyə edir [14]. FTC də hesabların qorunması üçün çoxfaktorlu autentifikasiyanı tövsiyə edir [1].
- Qoşmanı açmısınızsa və ya nəsə quraşdırmısınızsa, təhlükəsizlik proqramınızı yeniləyin, skan edin və onun aşkarladığı hər şeyi silin [1][14]. Bu, iş noutbukunda və ya telefonunda baş veribsə, İT şöbənizə xəbər verin [14].
- Pul itirmisinizsə və ya bank rekvizitlərini vermisinizsə, bankınıza rəsmi əlaqə məlumatlarının adətən çap olunduğu kartınızdakı və ya hesab çıxarışınızdakı nömrə ilə xəbər verin [4] və bunu cinayət kimi bildirin; İngiltərə, Uels və Şimali İrlandiyada bu, Report Fraud, Şotlandiyada isə Police Scotland deməkdir [14]. Social Security, kart və ya bank nömrəsi ifşa olunmuş ola bilən ABŞ oxucuları IdentityTheft.gov saytındakı addımları izləyə bilər [1].
- Saxtalaşdırılmış QR kod vasitəsilə ödəniş etmisinizsə, FBI bunu bildirməyi tövsiyə edir və xəbərdarlıq edir ki, hüquq-mühafizə orqanları itirilmiş vəsaitlərin geri qaytarılmasına zəmanət verə bilməz [7].
Fişinq barədə necə bildiriş vermək olar?
Birləşmiş Krallıqda şübhəli e-poçtları NCSC-nin Suspicious Email Reporting Service xidmətinə report@phishing.gov.uk ünvanına yönləndirin [5]. ABŞ-da FTC fişinq e-poçtlarını Anti-Phishing Working Group-a reportphishing@apwg.org ünvanına, fişinq mesajlarını SPAM (7726) nömrəsinə yönləndirməyi və cəhdi ReportFraud.ftc.gov saytında bildirməyi tövsiyə edir [1]. ABŞ-da fırıldaqçılıq itkiləri barədə FBI-ın IC3 mərkəzinə də məlumat vermək olar [7]. Bu, maliyyə və ya hüquqi məsləhət deyil, ümumi məlumatdır; sizin işiniz üzrə səlahiyyətli qurumlar bankınız və milli bildiriş mərkəzidir.
Hansı müdafiə vasitələri fişinqin qarşısını həqiqətən alır?
FTC dörd qoruma vasitəsini sadalayır: kompüterinizdə təhlükəsizlik proqramı, telefonunuzda avtomatik yeniləmələr, hesablarınızda çoxfaktorlu autentifikasiya və məlumatlarınızın ehtiyat nüsxələri [1].
Çoxfaktorlu autentifikasiya fişinqin qarşısını alırmı?
Çox kömək edir, lakin tam yox. Çoxfaktorlu autentifikasiya (MFA) parol və kod kimi iki və ya daha çox növ sübut tələb edir [10]. ABŞ-ın Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA) izah edir ki, geniş yayılmış fişinq texnikalarından biri istifadəçiləri istifadəçi adını, parolu və autentifikator tətbiqindən 6 rəqəmli kodu daxil etdikləri saxta giriş səhifəsinə yönəldir və hücumçu sonra bunlardan istifadə edir [10]. CISA əlavə edir ki, mətn və ya səsli zənglə göndərilən kodlar SS7 şəbəkə boşluqları və ya SIM dəyişdirmə yolu ilə də oğurlana bilər, hücumçular isə istifadəçiləri Accept düyməsini basana qədər push bildirişləri ilə bombardman edirlər [10].
CISA bildirir ki, geniş yayılmış yeganə fişinqə davamlı autentifikasiya əsas brauzerlərdə, əməliyyat sistemlərində və smartfonlarda dəstəklənən FIDO/WebAuthn-dur [10]. Bununla belə, o, istənilən MFA formasının onun olmamasından yaxşı olduğunu deyir [10]. Passkey-lər parolları kriptoqrafik açar cütləri ilə əvəz edən FIDO giriş məlumatlarıdır və FIDO Alliance bildirir ki, parollardan fərqli olaraq passkey-lər həmişə güclü və fişinqə davamlıdır [11]. O əlavə edir ki, sızmış verilənlər bazalarından oğurlanacaq parol yoxdur [11].
Riski daha nə azaldır?
Sizin və başqalarının onlayn olaraq sizin haqqınızda nə paylaşdığını nəzərdən keçirin və sosial media məxfilik ayarlarını sərtləşdirin, çünki cinayətkarlar mesajları fərdiləşdirmək üçün bu məlumatlardan istifadə edir [3]. Şübhəli mesajlar barədə bildiriş verin: NCSC bildirir ki, bildiriş aldığınız fırıldaqların sayını azaldır və başqalarını qorumağa kömək edir [3].
| Xəbərdarlıq əlaməti | Nümunə | Təhlükəsiz reaksiya |
|---|---|---|
| Şübhəli fəaliyyət iddiaları | «Qeyri-adi giriş cəhdləri müşahidə etdik» [1] | Keçidi deyil, tətbiqi və ya saytı özünüz açın [4] |
| Hesab və ya ödəniş problemi | «Ödəniş məlumatlarınız yenilənməlidir» [1] | Şirkətlə onun rəsmi saytı vasitəsilə əlaqə saxlayın [4] |
| Təcililik və ya təhdidlər | «24 saat ərzində cavab verin, əks halda cərimə ödəyin» [4] | Dayanın və yoxlayın; təzyiq sizi düşünməkdən yayındırmaq üçündür [4] |
| Gözlənilməz hesab-faktura və ya geri ödəniş | Tanımadığınız hesab-faktura və ya dövlət tərəfindən geri ödəniş təklifi [1] | Klikləməyin; müstəqil şəkildə yoxlayın [1] |
| Şəxsi məlumat tələbi | Bank rekvizitlərini təsdiqləməyi xahiş edən mesaj və ya zəng [4] | Dəstəyi asın və kartınızdakı rəsmi nömrəyə zəng edin [4] |
| E-poçtda QR kod | «Çatdırılma vaxtını dəyişmək üçün skan edin» [2] | Gözlənilməz kodları skan etməyin [2] |
Ümumi səhvlər
Fırıldağı tanımaq üçün orfoqrafiya səhvlərinə güvənmək.
Düzgünü: Qrammatikaya deyil, tələbin özünə qiymət verin; FBI bildirir ki, süni intellekt alətləri cinayətkarlara səhvləri aradan qaldırmağa kömək edir [12].
Şübhəli mesajda göstərilən telefon nömrəsinə zəng etmək.
Düzgünü: Rəsmi saytdakı, kartınızdakı və ya hesab çıxarışınızdakı əlaqə məlumatlarından istifadə edin [4].
Gözlənilməz e-poçtla göndərilmiş QR kodu skan etmək.
Düzgünü: Onu skan etməyin; şirkətin saytına və ya tətbiqinə birbaşa keçin [2][6].
Üçüncü tərəf QR skaner tətbiqi yükləmək.
Düzgünü: Telefonunuzun kamera tətbiqinə daxil edilmiş skanerdən istifadə edin [7].
İstənilən MFA-nın sizi fişinqdən tam qoruduğunu güman etmək.
Düzgünü: MFA-nı aktiv saxlayın və təklif olunduğu yerlərdə passkey-lərə və ya digər FIDO/WebAuthn üsullarına keçin [10][11].
Tez-tez verilən suallar
Sadə sözlərlə fişinq nədir?
Bu, cinayətkarların sizi zərərli sayta daxil olmağa və ya şəxsi və bank məlumatlarınızı verməyə vadar etmək üçün etibar etdiyiniz şəxs kimi özlərini təqdim edərək saxta e-poçt, mesaj və ya zəng göndərdiyi hiylədir [3].
Fişinq ilə hədəfli fişinq arasında fərq nədir?
Fişinq adətən geniş auditoriyaya göndərilir. Hədəfli fişinq isə konkret şəxsi və ya qrupu hədəfə alır və mesajı daha inandırıcı etmək üçün onlar haqqında məlumatlardan istifadə edir [12].
Sadəcə fişinq e-poçtunu açmaqla sındırıla bilərsinizmi?
NCSC fişinqi sizi sayta daxil olmağa və ya məlumat verməyə vadar etmək cəhdi kimi təsvir edir [3], buna görə də əsas təhlükə mesaja əsasən hərəkət etdiyiniz zaman yaranır. Qoşmanı açmısınızsa və ya proqram quraşdırmaq barədə göstərişlərə əməl etmisinizsə, tam antivirus skanı aparın [14].
Lüğət
- Fişinq
- İnsanları zərərli saytlara daxil olmağa və ya şəxsi məlumatlarını açıqlamağa aldatmaq üçün saxta e-poçt, mesaj və ya zənglərdən istifadə [3].
- Spufinq
- Mesajın görünən göndərənini saxtalaşdırmaq; FBI onu fişinqlə bir qrupa daxil edir [8].
- Hədəfli fişinq (spear phishing)
- Konkret şəxsə və ya qrupa yönəldilmiş fişinq cəhdi [12].
- Quishing
- Zərərli keçidləri gizlətmək üçün xüsusilə e-poçtlarda QR kodlardan istifadə edən fişinq [6].
- Sosial mühəndislik
- İnsanı aldadaraq qorunan məlumatları açıqlamağa vadar etmək [12].
- Fişinqə davamlı MFA
- Saxta giriş səhifəsinin ələ keçirib təkrar istifadə edə bilmədiyi, FIDO/WebAuthn kimi autentifikasiya [10].
Mənbələr
- How To Recognize and Avoid Phishing Scams US Federal Trade Commission, Consumer Advice
- Scammers hide harmful links in QR codes to steal your information US Federal Trade Commission, Consumer Alert (Alvaro Puig) · 2023-12-06
- Phishing scams: how to spot and report them UK National Cyber Security Centre; figures as of September 2026, retrieved 2026-11-03
- How to spot a scam email, text message or call UK National Cyber Security Centre; retrieved 2026-11-03
- Report a scam email UK National Cyber Security Centre; retrieved 2026-11-03
- QR Codes - what's the real risk? UK National Cyber Security Centre (Dave Chismon) · 2024-02-08
- Cybercriminals Tampering with QR Codes to Steal Victim Funds FBI Internet Crime Complaint Center · 2022-01-18
- 2025 IC3 Annual Report FBI Internet Crime Complaint Center
- Phishing Activity Trends Reports (1Q 2025 highlights) Anti-Phishing Working Group
- Implementing Phishing-Resistant MFA (fact sheet) US Cybersecurity and Infrastructure Security Agency
- Passkeys FIDO Alliance; retrieved 2026-11-03
- Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud FBI Internet Crime Complaint Center · 2024-12-03
- Iran: Freedom on the Net 2024 Country Report Freedom House
- Phishing scams: If you've shared sensitive information UK National Cyber Security Centre; retrieved 2026-11-03




Şərhlər
Ən yaxşı şərhlər