
 +30
로그인하고 이 글을 읽어 +30 포인트 받기
끝까지 읽고 몇 초 기다린 뒤 아래 받기 버튼을 누르세요.
요약
2026년 10월 말, Google과 업계 협력사들은 130만 대가 넘는 안드로이드 TV 셋톱박스로 이루어진 봇넷 XCPE를 해체했습니다[1]. Google은 제조사 Videostrong이 기기 펌웨어에 백도어를 심었다고 밝힙니다[1]. 감염된 박스의 소유자에게는 정상적으로 작동하는 스트리밍 기기로만 보였으며, 소유자가 직접 악성 코드를 제거할 수도 없습니다[3]. 인증받지 않은 기기와 비공식 앱 스토어가 대표적인 경고 신호입니다[5].
핵심 정리
- Google은 XCPE 백도어가 130만 대가 넘는 셋톱박스를 끌어들였으며, Videostrong Technology Co.가 이를 의도적으로 만들고 운영했다고 밝힙니다[1].
- 제휴 범죄자들의 제어 도메인을 차단하면 감염된 기기 최소 1,000만 대에 대한 접근도 추가로 끊길 것으로 예상됩니다[1].
- 백도어는 펌웨어에 들어 있으며, 사용자가 삭제해도 재부팅 후 /oem/ 파티션에서 스스로 다시 설치됩니다[1].
- TrendAI는 2026년 6월부터 10월 사이 206개 모델에서 1,472,554대의 감염 기기를 집계했으며, 감염된 박스는 평범한 스트리밍 기기처럼 보였다고 말합니다[3].
- FBI가 제시한 경고 신호에는 Play Protect 인증을 받지 않은 기기, Play Protect를 끄라고 요구하는 앱 스토어, ‘잠금 해제’ 제품으로 판매되는 알 수 없는 브랜드가 포함됩니다[5].
- 공개된 목록에 모델명이 있다는 것만으로는 감염의 증거가 되지 않으며[4], 인증 여부와 기기의 출처를 먼저 확인하는 편이 낫습니다[7].
이 페이지의 내용 11개 섹션
XCPE 안드로이드 봇넷 차단이란 무엇이었나요?
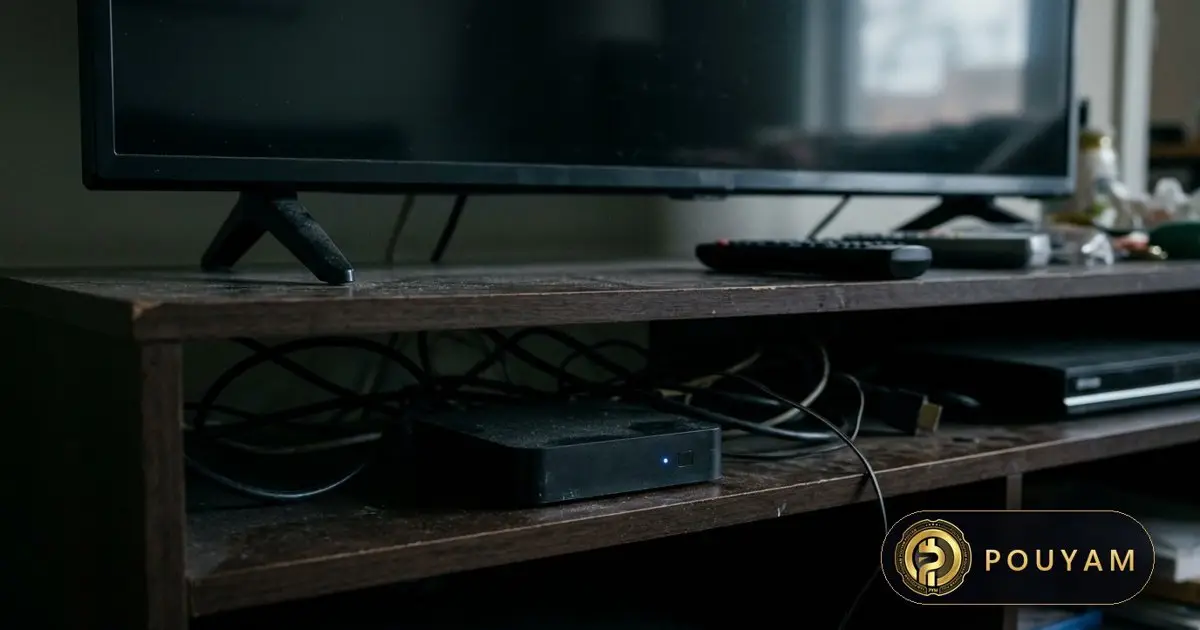
봇넷은 범죄자들이 소유자 모르게 원격으로 조종하는, 인터넷에 연결된 기기들의 네트워크입니다[5]. 2026년 11월 2일 발표한 보고서에서 Google 위협 인텔리전스 그룹은 그 전주에 Google과 업계 협력사들이 130만 대가 넘는 셋톱박스를 봇넷에 편입시킨 XCPE 백도어를 해체했다고 밝혔습니다[1]. KrebsOnSecurity도 같은 날 이 발표를 보도했습니다[2].
Google은 이 백도어와 봇넷을 Videostrong Technology Co.가 금전적 이익을 위해 의도적으로 개발, 배포, 운영했다고 높은 확신을 갖고 평가합니다[1]. Videostrong은 안드로이드 기기 제조사이자 설계 생산 업체입니다[1]. KrebsOnSecurity는 이 회사를 중국의 TV 박스 제조사로 소개합니다[2]. Google에 따르면 Videostrong은 범죄 제휴자들에게 백도어 접근권을 판매하고, 감염된 기기에 그들의 악성 코드를 설치해 주었습니다[1].
Google은 일본 경찰청, Lumen, HUMAN Security, Plume, Synthient, TrendAI와 협력했습니다[1]. 조치 내용은 다음과 같습니다[1].
- Videostrong이 봇넷을 제어하는 데 쓴 도메인과 서버를 차단하기 위한 법적 조치
- 백도어를 통해 설치된 10여 개 악성 코드 계열이 사용한 제어 도메인에 대한 법적 조치
- Videostrong과 향후의 모든 자회사 및 계열사가 인증된 안드로이드 기기를 만들거나 인증 업체에 소프트웨어를 공급하지 못하도록 금지
- 인증된 Android TV 기기의 펌웨어 무결성 검사 방식 개선
Google은 제휴자들이 다른 경로로도 모듈을 퍼뜨렸기 때문에, 이들의 제어 도메인을 끊으면 감염된 기기 최소 1,000만 대에 대한 접근도 추가로 차단될 것으로 추정합니다[1].
감염된 TV 박스는 실제로 무엇을 했나요?
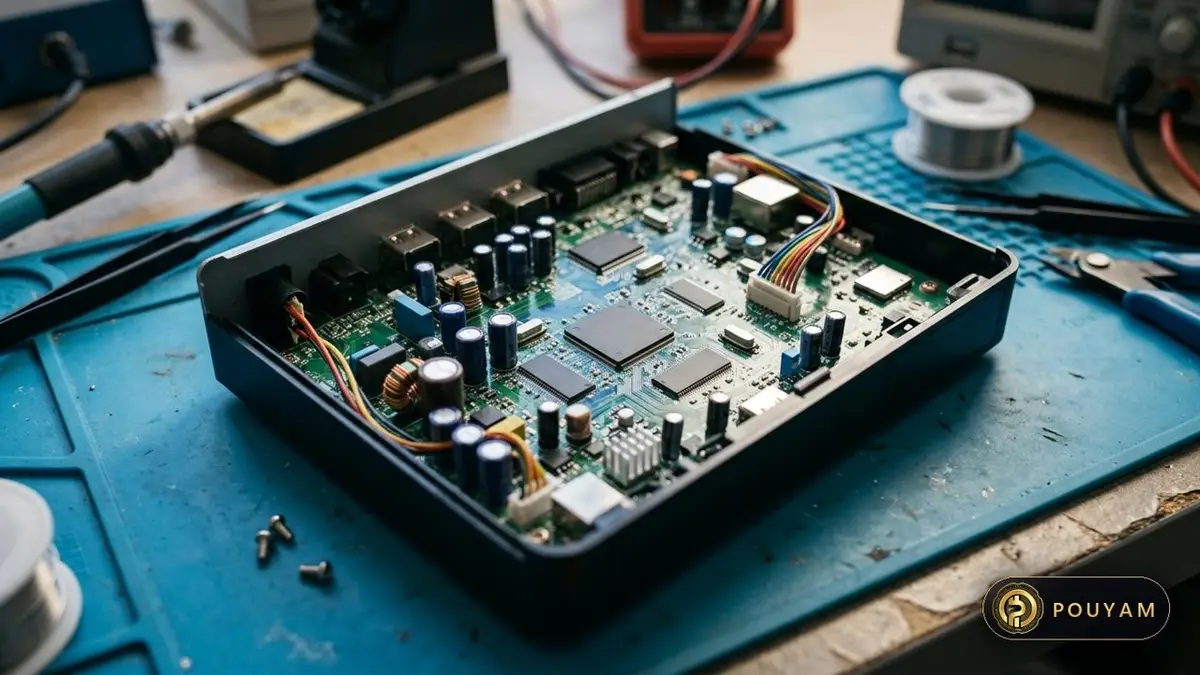
Google은 세 부분으로 이루어진 시스템을 설명합니다[1]. 핵심 백도어인 x.cpe(일부 빌드에서는 com.oemservice)는 펌웨어에 미리 설치되어 시스템 수준 권한으로 실행됩니다[1]. 그다음 별도의 로더가 수익을 내는 모듈들을 실행합니다[1]. 사용자가 백도어를 삭제해도 다음 재부팅 때 기기의 /oem/ 파티션에서 스스로 다시 설치됩니다[1].
Google에 따르면 이 모듈들은 크게 세 가지 일을 했습니다[1].
- 주거용 프록시. 박스가 가정의 인터넷 연결을 몰래 임대해, 낯선 사람들의 트래픽이 사용자의 주소에서 나오는 것처럼 보이게 합니다[1][2]. KrebsOnSecurity는 주거용 프록시 서비스가 계정 탈취 트래픽, 광고 사기, 대규모 콘텐츠 스크래핑의 주요 원천이라고 지적합니다[2].
- 광고 사기. 숨겨진 모듈이 가짜 광고 활동을 만들어 냅니다[1].
- 추가 악성 코드. 백도어는 앱을 몰래 설치하고, 셸 명령을 실행하고, 화면을 캡처하고, 키 입력을 주입할 수 있었습니다[1].
Google은 운영자들이 계정 정보, 기기 정보, 설치된 앱 목록, 시스템 로그를 수집하고 기기에서 원격 셸을 여는 것도 확인했습니다[1]. 백도어에는 Google Play Protect를 우회하는 코드도 들어 있었습니다[1]. TrendAI는 한 스크립트가 매우 많은 기기에서 Play Protect를 꺼 버렸다고 말합니다[3].
TV 박스만 해당되었나요?
아닙니다. 감염된 기기의 대부분은 안드로이드 TV 셋톱박스였지만, Google은 원격 진료 기기, 노래방 기기, 디지털 사이니지에서도 이 악성 코드를 발견했습니다[1].
봇넷의 규모는 어느 정도였고, 기기들은 어디에 있었나요?
협력사들이 공동으로 발표한 수치는 130만 대 이상입니다[1][3]. TrendAI의 자체 원격 측정 데이터는 206개 모델에서 1,472,554대의 감염 기기를 집계했습니다[3]. 이 수치는 2026년 6월 3일부터 10월 1일까지를 대상으로 합니다. 수집이 간헐적으로 이루어졌기 때문에 TrendAI는 모든 수치를 하한값으로 봅니다[3]. Synthient 창업자는 130만 대라는 숫자를 “매우 보수적인” 수치라고 했습니다[2].
TrendAI는 170개가 넘는 국가에서 감염 기기를 확인했습니다. 가장 많은 곳은 말레이시아, 브라질, 이라크, 멕시코, 대만이었습니다[3]. 미국, 독일, 영국, 호주, 캐나다에서는 각각 약 26,000~42,000대가 집계되었습니다[3]. 같은 기간 TrendAI는 프록시 서비스가 재판매한 가정용 연결, 즉 서로 다른 주거용 출구 IP 주소 3,849,226개를 확인했습니다[3].
XCPE는 BadBox 2.0, Kimwolf와 어떤 관계인가요?
XCPE는 저가 안드로이드 박스와 관련된 일련의 사건 가운데 가장 최근의 사례입니다. 2025년 6월 FBI는 대부분 중국에서 제조된 수백만 대의 감염된 가정용 기기로 이루어진 봇넷 BadBox 2.0에 대해 경고했습니다[5]. 2025년 7월 Google은 뉴욕 연방법원에 BadBox 2.0 운영자들을 상대로 소송을 제기하며, 이 봇넷이 인증받지 않은 기기 1,000만 대 이상을 감염시켰다고 밝혔습니다[6]. 2026년 1월 KrebsOnSecurity는 Synthient의 집계에 따르면 Kimwolf가 200만 대가 넘는 기기를 감염시켰으며, 그 3분의 2가 보안이나 인증 기능이 전혀 없는 안드로이드 TV 박스였다고 보도했습니다[10]. Google의 XCPE 보고서는 Videostrong이 2024년 말쯤 악성 코드를 바꾸었으며, 이는 Google의 이전 BadBox 단속에 대응한 것일 수 있다고 언급합니다[1].
TV 박스나 휴대폰이 감염되었는지 어떻게 알 수 있나요?
감염 여부를 스스로 찾아내기는 어렵습니다. TrendAI에 따르면 감염된 박스는 운영자를 위해 작업을 수행하는 동안에도 소유자에게는 정상 작동하는 스트리밍 기기로만 보였습니다[3]. Google의 보고서는 패키지 이름이나 파일 해시 같은 기술적 지표를 제시하지만, 일반 소비자를 위한 점검 절차는 담고 있지 않습니다[1]. 대신 FBI가 BadBox 2.0에 대해 제시한 위험 요소를 살펴보십시오. 이 요소들은 이번 사례에도 똑같이 적용됩니다[5].
- 박스가 처음 보는 앱 마켓을 사용한다.
- Google Play Protect를 끄라는 안내를 받았다.
- “잠금 해제” 제품이나 유료 콘텐츠를 무료로 볼 수 있다고 광고하는 무명 스트리밍 기기다.
- 들어 본 적 없는 브랜드다.
- Play Protect 인증을 받지 않은 안드로이드 기기다.
- 가정 네트워크에 설명할 수 없거나 의심스러운 인터넷 트래픽이 나타난다.
FBI는 신호 하나만으로는 악의적인 활동이 확인되지 않는다고 설명합니다[5].
Play Protect 인증은 어떻게 확인하나요?
- Google Play 스토어 앱을 엽니다[7].
- 프로필 또는 설정 메뉴를 열고 설정, 정보 순으로 선택하면 인증 상태가 표시됩니다[7].
- Play Protect 검사가 켜져 있는지 확인합니다. Android TV(Android 11 이상)에서는 Play 스토어, 메뉴, Play Protect, 설정 순으로 이동해 Play Protect로 앱 검사가 켜져 있는지 확인합니다[8].
Google은 인증받지 않은 기기가 덜 안전할 수 있고, 업데이트를 받지 못할 수 있으며, 라이선스 없는 Google 앱 사본을 실행한다고 말합니다[7]. 인증은 위험을 낮춰 주지만 보장해 주지는 않습니다. Videostrong은 첫 부팅 이후에 코드를 내려받는 방식으로 Google의 검사를 피해 갔습니다[1]. Synthient의 연구용 기기인 MeCool KM9PRO는 플랫폼을 Google TV로 표시합니다[4].
모델명을 목록과 대조해 볼 수 있나요?
Synthient는 이번 공격에서 발견된 기기 모델명 목록을 공개했습니다. 다만 모델명만으로는 감염을 확인하기에 충분하지 않다고 경고합니다[4]. 목록과 일치한다면 진단이 아니라 더 조사해 볼 이유로 받아들이십시오.
휴대폰은 어떤가요?
휴대폰에 대해 Google은 악성 코드의 일반적인 징후를 제시합니다. 바이러스 경고, 작동을 멈춘 백신 소프트웨어, 매우 느리거나 오작동하는 기기, 계속 다시 나타나는 브라우저 팝업이나 홈페이지 변경, 직접 쓰지 않았는데 내 계정에서 발송된 메시지 등입니다[9].
기기가 감염되었을 수 있다면 어떻게 해야 하나요?
- 연결을 끊습니다. FBI는 의심스러운 기기를 네트워크에서 분리하라고 권합니다[5].
- 초기화에 의존하지 않습니다. TrendAI는 악성 코드가 제조사 키로 서명된 시스템 앱으로 실행되기 때문에 소유자가 직접 제거할 수 없다고 말합니다[3]. Google은 백도어가 재부팅 후 펌웨어 파티션에서 스스로 다시 설치된다고 밝힙니다[1]. 악성 코드가 펌웨어 안에 있으므로, 그 펌웨어를 복원하는 공장 초기화를 해도 악성 코드는 그대로 남습니다.
- 교체를 염두에 둡니다. TrendAI는 정리하려면 제조사의 조치, 플랫폼 차원의 보호 또는 기기 교체가 필요하다고 말합니다. 이번 차단으로 운영자와의 연결은 끊겼지만, 악성 코드는 각 박스에 그대로 남아 있습니다[3]. KrebsOnSecurity가 앞서 Kimwolf와 관련해 내놓은 조언도 해당하는 비공식 박스를 네트워크에서 그냥 제거하라는 것이었습니다[10].
- 남겨 두는 기기는 격리합니다. 손님용 기기와 신뢰할 수 없는 기기를 게스트 Wi-Fi 네트워크에 두면 대개 가정 네트워크의 다른 기기에 접근하지 못합니다[10].
- 계정을 보호합니다. Google은 운영자들이 감염된 기기에서 계정 정보를 수집하는 것을 확인했습니다[1]. Google의 악성 코드 도움말 페이지도 Google 계정 보안 진단을 실행하고 발견된 문제를 해결하라고 권합니다[9].
- 신고합니다. 미국에서는 FBI가 침해 피해자에게 인터넷 범죄 신고 센터(IC3)에 신고하라고 요청합니다[5].
휴대폰의 경우 Google이 권하는 단계는 Play Protect를 켜고, 시스템 및 보안 업데이트를 설치하고, 필요 없거나 신뢰할 수 없거나 Google Play에서 받지 않은 앱을 삭제하고, 계정 보안을 점검하는 것입니다. 징후가 계속되면 Google은 초기화하거나 제조사에 문의하라고 권합니다[9].
감염된 기기를 사지 않으려면 어떻게 해야 하나요?
Google은 소비자들에게 셋톱박스 같은 연결 기기를 평판 좋은 제조사의 제품으로만 구입하라고 권합니다[1]. 보고서는 독자들에게 안드로이드 인증 파트너 목록을 참고하라고 안내합니다[1][11].
- “무료 TV” 박스를 피합니다. FBI는 잠금 해제 제품이나 무료 콘텐츠를 내세우는 무명 기기를 경고 대상으로 꼽습니다[5]. KrebsOnSecurity는 이런 박스가 주로 불법 유료 TV 서비스 이용을 홍보하는 소셜 미디어 인플루언서를 통해 고객을 모은다고 보도했습니다[2].
- “대역폭으로 돈 벌기” 앱을 경계합니다. Google은 “사용하지 않는 대역폭”이나 인터넷 공유에 대해 돈을 주는 앱이 불법 프록시 네트워크가 커지는 주요 경로라고 말합니다[1].
- 신뢰할 수 있는 앱 스토어만 이용합니다. Google은 사용자들에게 신뢰할 수 있는 스토어만 이용하고, 서드파티 VPN 및 프록시 앱의 권한을 검토하고, Play Protect를 켜 두라고 당부합니다[1]. FBI도 무료 스트리밍을 약속하는 비공식 마켓의 앱을 피하라고 권합니다[5].
- 모든 것을 최신 상태로 유지합니다. FBI는 운영체제, 소프트웨어, 펌웨어를 최신 상태로 유지하라고 권합니다[5].
여기에는 분명한 득실이 있습니다. 인증받은 유명 브랜드 기기는 대개 더 비싸고 불법 채널을 제공하지 않습니다. 하지만 TrendAI와 Google의 조사는 일부 저가 박스에 숨은 대가가 있다는 것을 보여 줍니다. 내 인터넷 연결이 낯선 사람들에게 재판매되고, 기기가 사기에 이용될 수 있다는 점입니다[1][3].
차단 이후에는 위험이 사라졌나요?
완전히 사라진 것은 아닙니다. Google은 이번 차단이 상당한 효과를 낼 것으로 기대하지만, 이것으로 작업이 끝난 것은 아니라고 말합니다[1]. 백도어 운영자, 광고 사기 조직, 주거용 프록시 업체는 서로 연결된 공급망을 이루고 있으므로, 지속적인 차단 효과를 거두려면 이들의 인프라에 대한 조치가 계속되어야 합니다[1].
이미 판매된 기기도 여전히 문제입니다. 제어 서버가 차단되면 감염된 박스는 지시를 받지 못하게 됩니다. 하지만 TrendAI는 악성 코드가 각 기기에 그대로 남아 있다고 지적합니다[3]. 새로운 제어 서버가 등장한다면 이론적으로는 그 기기들에 다시 접근할 수 있습니다. 이는 Google이 설명한 지속성에서 추론한 것이며[1], 실제로 보고된 사건은 아닙니다.
Google은 기기 제조사에 대한 심사 절차를 바꾸었다고 밝힙니다[1]. 보고서는 또한 소매업체들에게 제조사의 독립적인 보안 감사를 요구하고, 공급망 악용에 연루된 업체의 제품을 판매 목록에서 내리라고 촉구합니다[1].
| 항목 | 수치 | 출처 메모 |
|---|---|---|
| XCPE 봇넷에 편입된 셋톱박스 | 130만 대 이상 [1] | Google과 협력사들의 공동 수치 [3] |
| 이번 차단으로 접근이 끊길 것으로 보이는 추가 기기 | 최소 1,000만 대 [1] | 제휴자들의 다른 경로까지 포함한 Google 추정치 [1] |
| TrendAI 원격 측정에서 확인된 감염 기기 | 206개 모델, 1,472,554대 [3] | 2026년 6월 3일~10월 1일, 하한값 [3] |
| 서로 다른 주거용 출구 IP 주소 | 3,849,226개 [3] | 같은 기간 [3] |
| 감염 기기가 있는 국가 | 170개국 이상 [3] | 최다: 말레이시아, 브라질, 이라크, 멕시코, 대만 [3] |
| 무단 설치 명령이 도달한 기기 | 187,000대 이상 [3] | 다운로드 횟수 기준 [3] |
흔한 실수
공장 초기화로 악성 코드가 제거된다고 생각하는 것
올바른 방법: 백도어는 펌웨어에 들어 있으며 재부팅 후 /oem/ 파티션에서 다시 설치됩니다[1]. TrendAI는 소유자가 직접 제거할 수 없다고 말합니다[3]. 기기의 연결을 끊거나 교체하십시오.
앱 스토어가 요구한다고 Play Protect를 끄는 것
올바른 방법: FBI는 Play Protect를 끄라는 요구를 경고 신호로 꼽습니다[5]. 계속 켜 두십시오. Android TV에서는 Play 스토어, 메뉴, Play Protect, 설정 순으로 확인합니다[8].
모델명이 일치하면 감염된 것으로 단정하는 것
올바른 방법: Synthient는 모델명만으로는 감염을 확인하기에 충분하지 않다고 경고합니다[4]. 인증 확인[7]과 FBI의 다른 경고 신호[5]를 함께 살펴보십시오.
인증받은 기기는 완벽하게 안전하다고 생각하는 것
올바른 방법: Google은 Videostrong이 첫 부팅 이후에 코드를 내려받는 방식으로 검사의 허점을 악용했다고 말합니다[1]. 평판 좋은 제조사의 제품을 고르고[1] 기기를 최신 상태로 유지하십시오[5].
사용하지 않는 대역폭에 돈을 준다는 앱을 설치하는 것
올바른 방법: Google은 이런 앱이 불법 프록시 네트워크가 커지는 주요 경로라고 말합니다[1]. 이런 앱은 삭제하고 VPN 및 프록시 앱의 권한을 검토하십시오[1].
자주 묻는 질문
XCPE 봇넷이란 무엇인가요?
XCPE는 안드로이드 셋톱박스의 펌웨어에 미리 설치된 백도어입니다. 130만 대가 넘는 기기를 봇넷에 편입시켜 주거용 프록시, 광고 사기, 추가 악성 코드 설치에 이용했습니다[1]. Google은 그 배후로 Videostrong Technology Co.를 지목합니다[1].
내 안드로이드 TV 박스가 감염되었나요?
감염된 박스도 평범해 보였기 때문에 대개 화면만으로는 알 수 없습니다[3]. Play 스토어의 설정, 정보에서 Play Protect 인증 여부를 확인하고[7], FBI의 경고 신호와 비교해 보십시오[5].
감염된 박스에서 악성 코드를 제거할 수 있나요?
TrendAI에 따르면 제조사 키로 서명된 시스템 앱으로 실행되기 때문에 직접 제거할 수 없습니다[3]. Google은 재부팅 후 스스로 다시 설치된다고 말합니다[1]. 현실적인 방법은 기기를 교체하는 것입니다[3].
안드로이드 휴대폰도 XCPE의 영향을 받나요?
Google은 감염된 기기 대부분이 TV 박스였고 그 밖에 원격 진료 기기, 노래방 기기, 디지털 사이니지가 있었다고 말하며[1], 휴대폰은 언급하지 않습니다. 휴대폰은 Google의 일반적인 악성 코드 대응 절차를 따르십시오[9].
용어집
- 봇넷
- 범죄자들이 소유자 모르게 원격으로 조종하는, 인터넷에 연결된 기기들의 네트워크입니다[5].
- 백도어
- 누군가에게 기기에 대한 원격 접근 권한을 주는 숨겨진 소프트웨어로, XCPE의 백도어는 시스템 권한으로 실행됩니다[1].
- 주거용 프록시
- 다른 사람들의 인터넷 트래픽을 가정용 회선으로 우회시켜 평범한 가정에서 나오는 것처럼 보이게 하는 서비스입니다[2].
- Play Protect 인증
- 안드로이드 호환성 테스트를 통과하고 라이선스를 받은 Google 앱을 탑재한 안드로이드 기기에 Google이 부여하는 상태입니다[7].
- 펌웨어
- 기기에 내장된 시스템 소프트웨어로, XCPE는 펌웨어 파티션에 미리 설치되어 있습니다[1].
- 명령 및 제어(C2)
- 범죄자들이 감염된 기기에 지시를 보내는 데 쓰는 서버로, 이번 차단은 이런 도메인을 겨냥했습니다[1].
출처
- Shutting the Door on the XCPE Botnet Google Threat Intelligence Group (Google Cloud Blog) · 2026-11-02
- Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies KrebsOnSecurity · 2026-11-02
- TrendAI Research helps disrupt Android TV botnet of more than 1.3 million pre-infected devices TrendAI Research · 2026-11-02
- The Internals of a Badbox Operation: research device specifications and backdoored device models Synthient (public research repository on GitHub)
- Home Internet Connected Devices Facilitate Criminal Activity (Alert I-060525-PSA) FBI Internet Crime Complaint Center (IC3) · 2025-06-05
- Google takes legal action against BadBox 2.0 botnet Google · 2025-07-17
- Check and fix Play Protect certification status Google Play Help
- Protect your TV from harmful apps with Google Play Protect Android TV Help (Google)
- Remove malware or unsafe software (Android phone and tablet) Google Account Help
- The Kimwolf Botnet is Stalking Your Local Network KrebsOnSecurity · 2026-01-02
- Android Certified: Partners Android (Google)



댓글
인기 댓글