
בקצרה
פישינג הוא מצב שבו עבריינים משתמשים בהודעות דוא״ל, בהודעות טקסט או בשיחות טלפון מזויפות כדי לרמות אנשים להיכנס לאתר מזיק או למסור פרטי בנק ומידע אישי אחר [3]. ב-2025 הוגשו ל-FBI 191,561 תלונות על פישינג והתחזות, יותר מכל סוג פשיעה אחר [8]. קודי QR בהודעות דוא״ל הם גרסה הולכת ומתרחבת של התופעה [6].
עיקרי הדברים
- הודעות פישינג מתחזות לגורם שאתם סומכים עליו ולוחצות עליכם לפעול מהר, לעיתים קרובות באמצעות איומים, הצעות או טענות על בעיה בחשבון שלכם [1][4].
- פישינג/התחזות היה סוג הפשיעה שדווח הכי הרבה למרכז התלונות על פשעי אינטרנט של ה-FBI ב-2025, עם 191,561 תלונות והפסדים מדווחים של 215,843,126 דולר [8].
- שגיאות כתיב כבר אינן סימן אמין; לדברי ה-FBI, בינה מלאכותית יוצרת עוזרת לעבריינים להעלים שגיאות דקדוק וכתיב [12], ולדברי ה-NCSC חלק מההונאות מטעות אפילו מומחים [4].
- קודי QR בהודעות דוא״ל ("quishing") מסתירים קישורים זדוניים ועשויים לחמוק ממסננים שאינם סורקים תמונות [6].
- אם יש לכם ספק, פנו לארגון באמצעות פרטי הקשר שבאתר הרשמי שלו, לעולם לא באמצעות הפרטים שבהודעה [4].
- אימות רב־גורמי עוזר, אבל לדברי CISA רק אימות FIDO/WebAuthn, הבסיס של מפתחות הגישה (passkeys), זמין באופן נרחב ועמיד לפישינג [10][11].
בעמוד הזה 11 חלקים
מהו פישינג?
המרכז הלאומי לסייבר של בריטניה (NCSC) מגדיר פישינג כשימוש של עבריינים בהודעות דוא״ל, בהודעות טקסט או בשיחות טלפון מזויפות כדי לרמות את קורבנותיהם; המטרה היא לעיתים קרובות לגרום לכם להיכנס לאתר שעלול להוריד וירוס למחשב שלכם, או לגנוב פרטי בנק או מידע אישי אחר [3]. נציבות הסחר הפדרלית של ארה״ב (FTC) מנסחת זאת בקיצור: נוכלים משתמשים בדוא״ל או בהודעות טקסט כדי לרמות אתכם למסור להם את המידע האישי והפיננסי שלכם [1].
ה-FBI מסווג את הפשע כ'פישינג/התחזות': הודעות דוא״ל, הודעות טקסט ושיחות טלפון שלא התבקשו, שנחזות להגיע מחברה לגיטימית ומבקשות פרטים אישיים, פיננסיים או פרטי התחברות [8]. התחזות (spoofing) פירושה זיוף השולח, למשל כך שהודעה תיראה כאילו הגיעה מהבנק שלכם.
פישינג הוא סוג של הנדסה חברתית, שה-FBI מתאר כהשגת מידע מאובטח באמצעות הונאת אדם כדי שיחשוף אותו [12]. הוא פועל על האמון האנושי ולא על פרצות טכניות, ולכן הוא יכול לעקוף מערכות חזקות אם אפשר לשכנע אדם למסור סיסמה או קוד.
אילו צורות לובש פישינג?
- פישינג בדוא״ל: הודעות המוניות שמחקות בנקים, חנויות, חברות שילוח או מעסיקים [1].
- פישינג ממוקד (spear phishing): ניסיון מכוון לרמות אדם מסוים או קבוצה מסוימת, תוך שימוש במידע שנועד להגדיל את סיכויי ההצלחה [12].
- פישינג בהודעות טקסט (smishing): אותם תרגילים שנשלחים ב-SMS; ההגדרה של ה-FTC כוללת במפורש הודעות טקסט [1].
- פישינג טלפוני (vishing): שיחות שמתחזות לארגון מהימן; ה-NCSC מתייחס לשיחות הונאה כחלק מפישינג [3].
- פישינג באמצעות קודי QR (quishing): קודי QR בהודעות דוא״ל שמובילים לאתרים זדוניים [6].
איך הבינה המלאכותית משנה את הפישינג?
בדצמבר 2024 הזהיר ה-FBI שעבריינים משתמשים בבינה מלאכותית יוצרת כדי לכתוב טקסט אמין להנדסה חברתית ולפישינג ממוקד, כדי לשלוח הודעות מהר יותר לקהל רחב יותר, וכדי לתרגם הודעות כך שיכילו פחות שגיאות דקדוק או כתיב [12]. גם ה-NCSC מציין שבעבר היה קל יותר לזהות הונאות לפי שגיאות כתיב או עיצוב משונה, אבל הן נעשות מתוחכמות יותר, וחלקן מטעות אפילו את המומחים [4].
מי מותקף באופן אישי?
עבריינים משתמשים במידע עליכם שזמין ברשת, כולל ברשתות החברתיות, כדי להפוך את ההודעות למשכנעות יותר [3]. קבוצות בולטות מתמודדות גם עם מתקפות הקשורות למדינות. Freedom House דיווח שקבוצת האקרים הקשורה למשמרות המהפכה האסלאמית של איראן התחזתה ברשת לעיתונאים ולפעילי זכויות אדם כדי לפתות מבקרי שלטון למבצעי פישינג [13]. עבור עיתונאים ופעילים דוברי פרסית, בקשה לא צפויה לראיון או קישור למסמך ראויים לאותן בדיקות כמו הודעה מהבנק.
איך מזהים הודעת פישינג?
לפי ה-FTC, הודעות פישינג טוענות לעיתים קרובות שזוהתה פעילות חשודה או ניסיונות התחברות, שיש בעיה בחשבון שלכם או בפרטי התשלום, מבקשות לאשר פרטים אישיים או פיננסיים, כוללות חשבונית שאינכם מזהים, מבקשות ללחוץ על קישור כדי לבצע תשלום, אומרות שאתם זכאים להחזר מהממשלה, או מציעות קופון למוצרים בחינם [1].
ה-NCSC מציע לבדוק הודעה חשודה לפי סימני ההיכר הבאים [4]:
- סמכות: האם היא טוענת שהיא מגיעה מגורם רשמי, כמו הבנק, הרופא, עורך דין או משרד ממשלתי [4]?
- דחיפות: האם אומרים לכם להגיב בתוך 24 שעות או מיד, לעיתים קרובות תוך איום בקנסות [4]?
- רגש: האם היא גורמת לכם להיבהל, או לחוש פחד, תקווה או סקרנות [4]?
- מחסור: האם היא מציעה משהו שיש לו היצע מוגבל, כמו כרטיסים להופעה, כסף או תרופה [4]?
- אירועים אקטואליים: האם היא מנצלת ידיעה חדשותית, אירוע גדול או עונה בשנה, כמו עונת המסים [4]?
ה-NCSC מוסיף שהבנק שלכם או כל מקור רשמי אחר לעולם לא יבקשו מכם למסור מידע אישי בדוא״ל, ולא יתקשרו לבקש מכם לאשר את פרטי חשבון הבנק שלכם [4]. אם יש לכם ספק, פנו לארגון ישירות באמצעות פרטי הקשר שבאתר הרשמי שלו, לא באמצעות המספרים או הכתובות שבהודעה [4].
עד כמה נפוץ פישינג?
מרכז התלונות על פשעי אינטרנט של ה-FBI (IC3) קיבל ב-2025 1,008,597 תלונות, עם הפסדים מדווחים של 20.877 מיליארד דולר [8]. פישינג/התחזות היה הקטגוריה הגדולה ביותר לפי מספר התלונות, עם 191,561 תלונות [8]. ההפסדים המדווחים בקטגוריה זו עלו ל-215,843,126 דולר ב-2025, לעומת 70,013,036 דולר ב-2024 [8]. מספרי התלונות כוללים רק את מה שאנשים בוחרים לדווח ל-IC3, לא את כל הפישינג שמתרחש בפועל.
קבוצת העבודה נגד פישינג (APWG), קואליציה של התעשייה, זיהתה 1,003,924 מתקפות פישינג ברבעון הראשון של 2025, המספר הגבוה ביותר מאז סוף 2023, וציינה שעבריינים שולחים מדי יום מיליוני הודעות דוא״ל שמכילות קודי QR [9]. מתקפות על תשלומים מקוונים ועל בנקאות היוו יחד 30.9% מכלל המתקפות באותו רבעון [9].
בבריטניה, שירות הדיווח של ה-NCSC קיבל עד ספטמבר 2026 יותר מ-59.6 מיליון דיווחים על הונאות, שהובילו להסרה של 263.7 אלף הונאות ב-466,300 כתובות URL [3].
האם בטוח לסרוק קודי QR?
בדרך כלל כן, במקומות רגילים. לדברי ה-NCSC, קודי QR בפאבים או במסעדות כנראה בטוחים לסריקה, הונאות באמצעות קודי QR מצומצמות יחסית בהשוואה להונאות סייבר אחרות, ורובן מתרחשות במרחבים פתוחים כמו תחנות וחניונים, לעיתים קרובות בשילוב הנדסה חברתית [6].
הדוא״ל הוא הדאגה הגדולה יותר. ה-NCSC מזהה עלייה בקודי QR בהודעות פישינג, טכניקה שנקראת לעיתים quishing, משום שקודי QR מסווים קישורים זדוניים, לא כל כלי אבטחת הדוא״ל סורקים תמונות, ואנשים נוטים לסרוק בטלפונים אישיים שהגנתם עשויה להיות חלשה יותר מזו של מחשב בעבודה [6].
מה ממליצים ה-FBI וה-FTC?
- אחרי הסריקה, בדקו את כתובת האתר; דומיין זדוני עשוי להיראות כמו האמיתי, עם שגיאת הקלדה או אות שאינה במקומה [7].
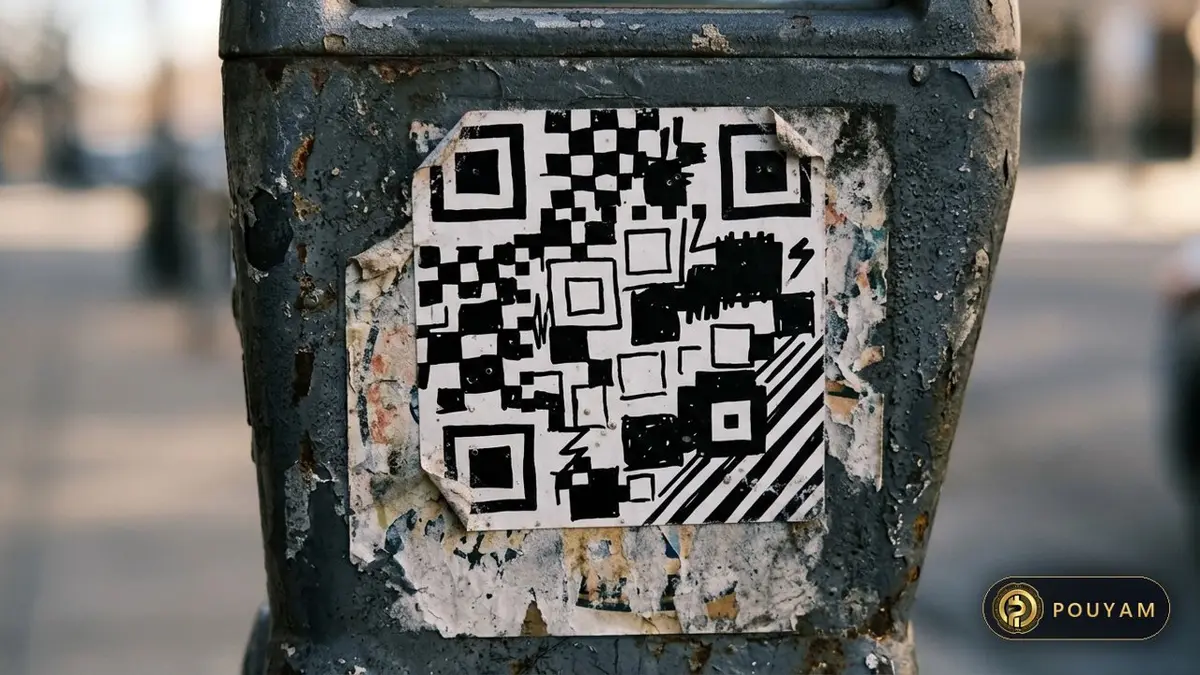
- בקוד פיזי, בדקו שלא הודבקה עליו מדבקה [7]. ה-FTC מציינת דיווחים על נוכלים שהדביקו קודי QR משלהם על הקודים שבמדחני חניה [2].
- אל תורידו אפליקציה מקוד QR ואל תתקינו אפליקציה נפרדת לסריקת קודי QR; ברוב הטלפונים יש סורק מובנה באפליקציית המצלמה [7].
- אל תסרקו קוד QR בהודעת דוא״ל או בהודעת טקסט שלא ציפיתם לה; פנו לחברה באמצעות מספר טלפון או אתר שאתם יודעים שהם אמיתיים [2].
- הימנעו מתשלום דרך אתר שהגעתם אליו מקוד QR; הקלידו במקום זאת כתובת מוכרת ומהימנה [7].
מה לעשות אם לחצתם על קישור פישינג?
פעלו מהר ולפי הסדר הזה:
- עצרו ונתקו את הקשר. העצה של ה-NCSC היא לעצור, לנתק את הקשר ולשקול את הניסוח שבו השתמשו [4].
- אם מסרתם סיסמה, ה-NCSC ממליץ להחליף את הסיסמאות בכל החשבונות שמשתמשים באותה סיסמה, ולהשתמש במקומה במפתח גישה אם יש כזה [14]. ה-FTC ממליצה גם על אימות רב־גורמי להגנה על החשבונות [1].
- אם פתחתם קובץ מצורף או התקנתם משהו, עדכנו את תוכנת האבטחה, הריצו סריקה והסירו כל דבר שהיא מסמנת [1][14]. אם זה קרה במחשב נייד או בטלפון של העבודה, עדכנו את מחלקת ה-IT [14].
- אם איבדתם כסף או מסרתם פרטי בנק, עדכנו את הבנק שלכם באמצעות המספר שמופיע בכרטיס או בדף החשבון, שבהם מודפסים לעיתים קרובות פרטי הקשר הרשמיים [4], ודווחו על כך כעל פשע; באנגליה, בוויילס ובצפון אירלנד הכוונה היא ל-Report Fraud, ובסקוטלנד למשטרת סקוטלנד [14]. קוראים בארה״ב שמספר הביטוח הלאומי, הכרטיס או חשבון הבנק שלהם עלול להיחשף יכולים לפעול לפי השלבים באתר IdentityTheft.gov [1].
- אם שילמתם דרך קוד QR שזויף, ה-FBI ממליץ לדווח על כך, ומזהיר שרשויות אכיפת החוק אינן יכולות להבטיח את השבת הכסף שאבד [7].
איך מדווחים על פישינג?
בבריטניה, העבירו הודעות דוא״ל חשודות לשירות הדיווח על דוא״ל חשוד של ה-NCSC בכתובת report@phishing.gov.uk [5]. בארה״ב, ה-FTC ממליצה להעביר הודעות דוא״ל של פישינג לקבוצת העבודה נגד פישינג בכתובת reportphishing@apwg.org, להעביר הודעות טקסט של פישינג למספר SPAM (7726), ולדווח על הניסיון באתר ReportFraud.ftc.gov [1]. בארה״ב אפשר לדווח על הפסדים מהונאה גם ל-IC3 של ה-FBI [7]. זהו מידע כללי, לא ייעוץ פיננסי או משפטי; הבנק שלכם ומרכז הדיווח הלאומי הם הגורמים המוסמכים במקרה שלכם.
אילו אמצעי הגנה באמת עוצרים פישינג?
ה-FTC מונה ארבעה אמצעי הגנה: תוכנת אבטחה במחשב, עדכונים אוטומטיים בטלפון, אימות רב־גורמי בחשבונות וגיבויים של הנתונים שלכם [1].
האם אימות רב־גורמי עוצר פישינג?
הוא עוזר מאוד, אבל לא לגמרי. אימות רב־גורמי (MFA) דורש שני סוגים של הוכחה או יותר, כמו סיסמה ועוד קוד [10]. הסוכנות האמריקנית לאבטחת סייבר ותשתיות (CISA) מסבירה שטכניקת פישינג נפוצה שולחת משתמשים לדף כניסה מזויף, שבו הם מזינים את שם המשתמש, את הסיסמה ואת הקוד בן 6 הספרות מאפליקציית האימות שלהם, והתוקף משתמש בהם לאחר מכן [10]. CISA מוסיפה שאפשר לגנוב גם קודים שנשלחים בהודעת טקסט או בשיחה קולית, באמצעות פרצות ברשת SS7 או החלפת SIM, ושתוקפים מפציצים משתמשים בהתראות push עד שהם מקישים על „אישור” [10].
CISA קובעת ששיטת האימות היחידה העמידה לפישינג שזמינה באופן נרחב היא FIDO/WebAuthn, שנתמכת בדפדפנים, במערכות ההפעלה ובסמארטפונים העיקריים [10]. עם זאת, היא עדיין קובעת שכל צורה של MFA עדיפה על היעדרו [10]. מפתחות גישה הם אישורי FIDO שמחליפים סיסמאות בזוגות של מפתחות קריפטוגרפיים, וברית FIDO מציינת שבניגוד לסיסמאות, מפתחות גישה תמיד חזקים ועמידים לפישינג [11]. היא מוסיפה שאין סיסמאות לגנוב ממסדי נתונים שנפרצו [11].
מה עוד מקטין את הסיכון?
בדקו מה אתם ואחרים מפרסמים עליכם ברשת והדקו את הגדרות הפרטיות ברשתות החברתיות, משום שעבריינים משתמשים במידע הזה כדי להתאים אישית את ההודעות [3]. דווחו על הודעות חשודות: לדברי ה-NCSC, דיווח מצמצם את ההונאות שאתם מקבלים ועוזר להגן על אחרים [3].
| סימן אזהרה | דוגמה | תגובה בטוחה |
|---|---|---|
| טענות על פעילות חשודה | 'זיהינו ניסיונות התחברות חריגים' [1] | פתחו בעצמכם את האפליקציה או האתר, לא את הקישור [4] |
| בעיה בחשבון או בתשלום | 'יש לעדכן את פרטי התשלום שלכם' [1] | פנו לחברה דרך האתר הרשמי שלה [4] |
| דחיפות או איומים | 'הגיבו בתוך 24 שעות או שתשלמו קנס' [4] | עצרו ובדקו; הלחץ נועד למנוע מכם לחשוב [4] |
| חשבונית או החזר לא צפויים | חשבונית שאינכם מזהים, או הצעה להחזר מהממשלה [1] | אל תלחצו; אמתו באופן עצמאי [1] |
| בקשה לפרטים אישיים | הודעה או שיחה שמבקשת לאשר פרטי בנק [4] | נתקו והתקשרו למספר הרשמי שעל הכרטיס שלכם [4] |
| קוד QR בהודעת דוא״ל | 'סרקו כדי לתאם מחדש את המשלוח שלכם' [2] | אל תסרקו קודים לא צפויים [2] |
טעויות נפוצות
הסתמכות על שגיאות כתיב כדי לזהות הונאה.
הדרך הנכונה: שפטו את הבקשה, לא את הדקדוק; לדברי ה-FBI, כלי בינה מלאכותית עוזרים לעבריינים להעלים שגיאות [12].
התקשרות למספר הטלפון שמופיע בהודעה החשודה.
הדרך הנכונה: השתמשו בפרטי הקשר שבאתר הרשמי או בכרטיס או בדף החשבון שלכם [4].
סריקת קוד QR שנשלח בהודעת דוא״ל לא צפויה.
הדרך הנכונה: אל תסרקו אותו; היכנסו ישירות לאתר או לאפליקציה של החברה [2][6].
הורדת אפליקציה של צד שלישי לסריקת קודי QR.
הדרך הנכונה: השתמשו בסורק המובנה באפליקציית המצלמה של הטלפון [7].
ההנחה שכל MFA הופך אתכם לחסינים מפני פישינג.
הדרך הנכונה: השאירו את ה-MFA פעיל, ועברו למפתחות גישה או לשיטות FIDO/WebAuthn אחרות היכן שהן מוצעות [10][11].
שאלות נפוצות
מהו פישינג במילים פשוטות?
תרגיל שבו עבריינים שולחים הודעות דוא״ל, הודעות טקסט או שיחות מזויפות בהתחזות לגורם שאתם סומכים עליו, כדי שתיכנסו לאתר מזיק או תמסרו פרטים אישיים או פרטי בנק [3].
מה ההבדל בין פישינג לפישינג ממוקד?
פישינג נשלח בדרך כלל בתפוצה רחבה. פישינג ממוקד מכוון לאדם מסוים או לקבוצה מסוימת ומשתמש במידע עליהם כדי להפוך את ההודעה למשכנעת יותר [12].
אפשר להיפרץ רק מפתיחת הודעת פישינג?
ה-NCSC מתאר פישינג כניסיון לגרום לכם להיכנס לאתר או למסור פרטים [3], ולכן הסכנה העיקרית מגיעה כשאתם פועלים לפי ההודעה. אם פתחתם קובץ מצורף או פעלתם לפי הוראות להתקנת תוכנה, הריצו סריקת אנטי־וירוס מלאה [14].
מילון מונחים
- פישינג (Phishing)
- שימוש בהודעות דוא״ל, בהודעות טקסט או בשיחות מזויפות כדי לרמות אנשים להיכנס לאתרים מזיקים או לחשוף מידע אישי [3].
- התחזות (Spoofing)
- זיוף השולח הנראה של הודעה; ה-FBI מסווג אותה יחד עם פישינג [8].
- פישינג ממוקד (Spear phishing)
- ניסיון פישינג מכוון שמיועד לאדם מסוים או לקבוצה מסוימת [12].
- Quishing
- פישינג שמשתמש בקודי QR, במיוחד בהודעות דוא״ל, כדי להסתיר קישורים זדוניים [6].
- הנדסה חברתית
- הונאת אדם כדי שיחשוף מידע מאובטח [12].
- MFA עמיד לפישינג
- אימות, כמו FIDO/WebAuthn, שדף כניסה מזויף אינו יכול ללכוד ולהשתמש בו שוב [10].
מקורות
- How To Recognize and Avoid Phishing Scams US Federal Trade Commission, Consumer Advice
- Scammers hide harmful links in QR codes to steal your information US Federal Trade Commission, Consumer Alert (Alvaro Puig) · 2023-12-06
- Phishing scams: how to spot and report them UK National Cyber Security Centre; figures as of September 2026, retrieved 2026-11-03
- How to spot a scam email, text message or call UK National Cyber Security Centre; retrieved 2026-11-03
- Report a scam email UK National Cyber Security Centre; retrieved 2026-11-03
- QR Codes - what's the real risk? UK National Cyber Security Centre (Dave Chismon) · 2024-02-08
- Cybercriminals Tampering with QR Codes to Steal Victim Funds FBI Internet Crime Complaint Center · 2022-01-18
- 2025 IC3 Annual Report FBI Internet Crime Complaint Center
- Phishing Activity Trends Reports (1Q 2025 highlights) Anti-Phishing Working Group
- Implementing Phishing-Resistant MFA (fact sheet) US Cybersecurity and Infrastructure Security Agency
- Passkeys FIDO Alliance; retrieved 2026-11-03
- Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud FBI Internet Crime Complaint Center · 2024-12-03
- Iran: Freedom on the Net 2024 Country Report Freedom House
- Phishing scams: If you've shared sensitive information UK National Cyber Security Centre; retrieved 2026-11-03




תגובות
הערות מובילות